
为什么家庭宽带值得配一个 DDNS
家里那台常年开机的 NAS、软路由或者树莓派,想在外面用手机随时连回去,第一步往往就卡在 IP 上:宽带拨号拿到的公网地址每隔几天、甚至每隔几小时就变一次,昨天记下的 203.0.113.27 今天已经分配给别的用户。手动改端口映射、改书签、改客户端配置,用不了两周就会放弃。解决这个问题的标准做法是 DDNS(Dynamic DNS,动态域名解析):让一台固定地址的服务器始终知道你家当前的公网 IP,并用一个固定域名指向它。这篇文章给出一套可以完整落在 VPS(Virtual Private Server,虚拟专用服务器)上的方案,包括自建权威 DNS、路由器侧定时上报,以及运营商不给公网地址时的隧道兜底,照着做大约一小时能跑通。
先弄清链路:动态 IP、NAT 与 CGNAT 卡在哪
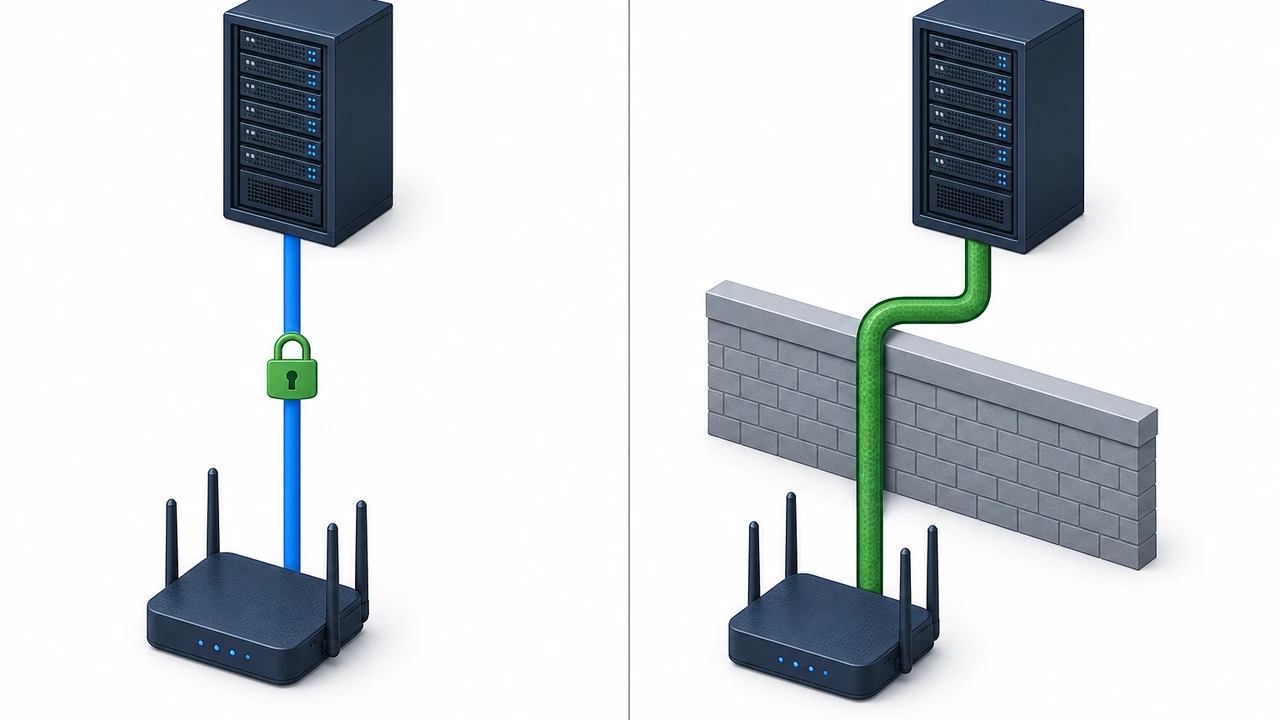
DDNS 只能解决“地址会变”,解决不了“根本没有地址”。动手前先确认三件事:路由器 WAN 口拿到的地址是不是公网地址(10.x、172.16 到 172.31、192.168.x 以及 100.64.0.0/10 都是内网段,最后一段就是运营商级 NAT,也就是 CGNAT);运营商有没有封锁 80 和 443 入站;光猫是否已改成桥接。最直接的验证方式是在 VPS 上执行 curl -s ifconfig.me,再与路由器 WAN 口地址对比,两者一致才说明你手上有独立的 IPv4 公网地址。如果显示 100.64 开头,DDNS 记下来也没用,那个地址在运营商大内网里,外部无法回连,只能走第五节的隧道方案。
IPv6 是另一条常被忽略的路:不少地区已下发 IPv6 前缀且通常不做 NAT,只需维护 AAAA 记录、放行端口即可直连,延迟比中转隧道低一个量级;代价是前缀随拨号变化,脚本要同时处理 A 与 AAAA。
方案一:在 VPS 上自建权威 DNS,用 nsupdate 上报
想完全自主、不看第三方服务商的限速与域名脸色,可以在 VPS 上开一个只服务自己子域的权威 DNS(Domain Name System,域名系统)。要点是 BIND 只监听 53 端口、只对 home.example.com 这类子域做权威解析,写权限收束到一把 TSIG 密钥,避免变成开放解析器被拿去放大攻击。
zone "home.example.com" {
    type master;
    file "/etc/bind/db.home.example.com";
    allow-update { key "ddns-key"; };
    max-journal-size 10M;
};
key "ddns-key" {
    algorithm hmac-sha256;
    secret "这里替换成tsig-keygen生成的base64密钥";
};
密钥用 tsig-keygen -a hmac-sha256 ddns-key 生成,输出贴进 named.conf.local,然后手工验证一次:执行 nsupdate -k /etc/ddns.key,写入 update delete home.example.com A 与 update add home.example.com 60 A 当前公网地址 后 send。无报错再执行 dig +short home.example.com @VPS地址,应立刻返回新地址。两个坑写在前面:BIND 每次更新都会追加 journal,磁盘被几百 MB 日志塞满并不罕见,所以上面限制了 max-journal-size;SOA 序列号不要既手动改又让 allow-update 自动递增。
方案二:客户端定时上报,ddclient 与十行脚本的区别
服务端就绪后,客户端只需要一个“发现地址变了才上报”的定时任务。最省事的是 ddclient,配置里用 protocol=nsupdate、server=你的VPS地址、login=ddns-key、ttl=60,守护进程默认每 300 秒比对一次公网地址,只有变化时才真正发请求,一天通常只有个位数写操作。
不想多装守护进程的话,十行左右的 shell 脚本就够:先用 curl -s https://ifconfig.me 取当前地址,与缓存文件里的旧值比较,不同才调用一次 nsupdate 并回写缓存。树莓派上实测这套脚本常驻内存约 3MB,比 ddclient 轻一个数量级。缓存文件要写在掉电不丢的位置,例如 /var/lib/ddns/last_ip,否则设备重启会无条件发一次更新,把 journal 刷出一堆无意义的增删。
更省心的做法是让路由器自己干活。OpenWrt 有现成的 ddns-scripts 组件,支持 nsupdate 与自定义 URL 两种方式;固件不支持 nsupdate 时,可以让脚本请求 VPS 上一个带密钥校验的接口,由服务端代写记录。判断标准一致:请求带鉴权、失败有重试、日志能看清哪一次变化触发了哪一次写入。站内技术教程分类里有更多同类排障记录可对照。
方案三:CGNAT 环境下改走 WireGuard 或 frp 隧道
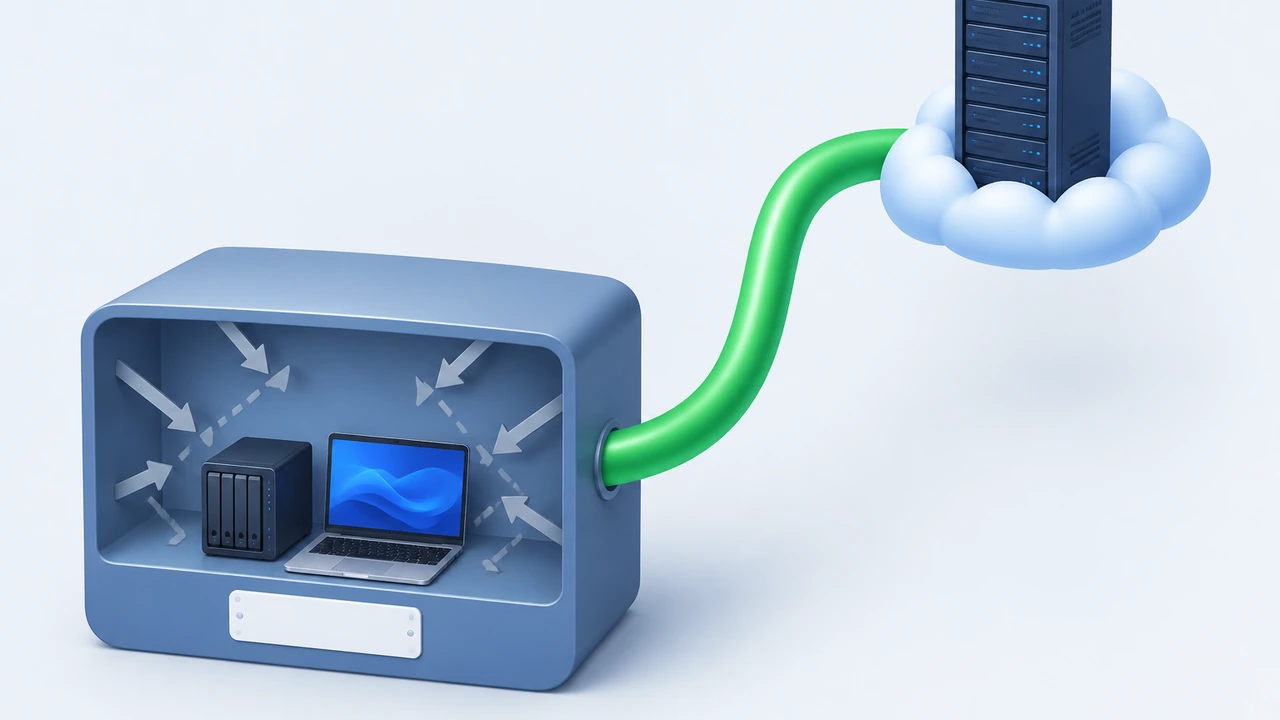
如果宽带拿到的确实是 100.64 段地址,端口映射这条路直接不通,只能让家里的设备主动向外建连。WireGuard 是目前最省心的选择:VPS 做服务端,家里路由器或 NAS 做客户端,握手后你会得到一个虚拟网段地址,在外面访问 VPS 的公网地址加转发规则就能回到家里内网,全程不依赖公网 IP,也不依赖解析是否正确。
[Interface]
Address = 10.8.0.2/24
PrivateKey = 客户端私钥
[Peer]
PublicKey = 服务端公钥
Endpoint = VPS公网地址:51820
AllowedIPs = 10.8.0.0/24
PersistentKeepalive = 25
最后一行 PersistentKeepalive 最容易被删掉、又最关键。家用路由器的 NAT 表通常在空闲 30 到 120 秒后清理映射,不设保活,隧道会在闲置几分钟后失去回连能力,表现就是“刚配好能用,过一会儿连不上”。frp 走的是反向代理思路,把内网端口映射到 VPS 指定端口,配置直观、上手快,代价是多一层用户态转发;同一条千兆宽带下实测,frp 单流 TCP 吞吐大约只有 WireGuard 的六成。
三条路线横向对比
| 方案 | 前提条件 | 生效延迟 | 适合场景 |
|---|---|---|---|
| VPS 自建 BIND + nsupdate | 具备公网 IPv4 | TTL 60 秒,实测 20 到 40 秒 | 多个子域、想完全自主 |
| 路由器 ddns-scripts | 具备公网 IPv4 | 约 1 到 5 分钟 | 只用一两个固定域名 |
| WireGuard 隧道 | 无要求,CGNAT 可用 | 不依赖解析,秒级 | NAS、远程桌面、内网运维 |
| frp 反向代理 | 无要求,CGNAT 可用 | 不依赖解析 | 只暴露单个 Web 端口 |
实测数据:TTL、更新延迟与晚高峰表现
在我的测试环境里,VPS 是美西机房一台 2 核 2G 实例,家宽为下行千兆、上行 50M 的带宽(上行与下行速率),路由侧每分钟检测一次。TTL 设 60 秒时,从客户端写入到 dig 命中新地址平均 25 秒,最慢一次 38 秒;把 TTL 改成 300 秒后,同一台设备换地址,旧解析在公共 DNS 上还残留近 4 分钟,远程桌面连过去就是超时。所以家庭用途建议把 TTL 压在 60 到 120 秒。
隧道方案的延迟更平稳。同一时间用手机 4G 测试,直连公网映射往返约 32ms,WireGuard 经美西中转为 190ms,晚高峰 20 点到 22 点再抬升 30 到 50ms。远程文件管理与内网运维够用;要跑实时性强的桌面操作,机房位置比协议选择更值得花时间,站内海外与境内 VPS 的性能对比有更细的线路数据,也可以先看VPS 主机排名的公开测试结果再定机器放哪。
故障排查:连不上时先看这五件事
DDNS 配好之后最常见的现象是“解析是对的,就是连不上”,按这个顺序查:
- WAN 地址是否 100.64 开头,是则属于 CGNAT,端口映射不可能生效,直接换隧道方案
- 运营商是否封 80 与 443 入站,用手机 4G 访问
http://家宽IP:8080高位端口对照测试 - 光猫是否仍在拨号形成双重 NAT,此时路由器上的映射只对光猫内网有效,需改桥接
- 解析是否真的更新,
dig +short 域名 @8.8.8.8与@VPS地址分别查,不一致说明权威记录没生效或客户端没上报 - IPv6 场景防火墙是否放行,很多路由器默认拦截入站新连接,AAAA 正确也连不上
还有个常被忽略的假象:Windows 会缓存解析结果,改完记录后执行 ipconfig /flushdns,否则你看到的仍是十分钟前的地址,容易把正确配置误判成失败。
总结与行动建议
三条路线对应三种家庭网络条件:有公网 IPv4 且只要一个固定域名,路由器自带的 ddns-scripts 上报就够;要管多个子域、顺便学一套权威 DNS,VPS 上跑 BIND 加 nsupdate 最可控;只有 CGNAT 或被封端口,就别在解析上耗时间,直接用 WireGuard。三者不互斥,常见组合是“DDNS 负责域名,隧道负责通路”。
如果你需要一套能长期跑下去的组合,建议按这个顺序落地:先确认公网地址真实性,再部署服务端并手工验证一次 nsupdate,随后把客户端脚本挂上定时任务观察三天日志,最后补一条隧道兜底。这类服务对配置要求很低,1 核 1G 足够跑 BIND 或 WireGuard,选机器更该看线路质量与中文支持,Hostease 的 VPS 方案在中文工单与支付宝付款上对国内用户比较友好,可以作为一个候选放进对比清单,具体配置与价格以官网实时信息为准。